Desenvolver uma aplicação, colocá-la em produção e mantê-la funcionando envolve muito mais do que escrever código.
É preciso pensar em infraestrutura, disponibilidade, automação, monitoramento, acesso, configurações, dados e segurança. E quanto mais complexos se tornam os ambientes tecnológicos, mais difícil fica tratar cada uma dessas questões como uma etapa isolada.
O DevOps surgiu justamente para aproximar desenvolvimento e operações. Mas e a segurança?
Se ela só entra no processo depois que a aplicação está pronta, problemas podem ser identificados tarde demais, quando corrigi-los já exige retrabalho ou pode afetar a operação.
É nesse contexto que aparece a ideia de DevSecOps, conectando desenvolvimento, operações e segurança ao longo do ciclo de vida das aplicações.
O que é DevSecOps?
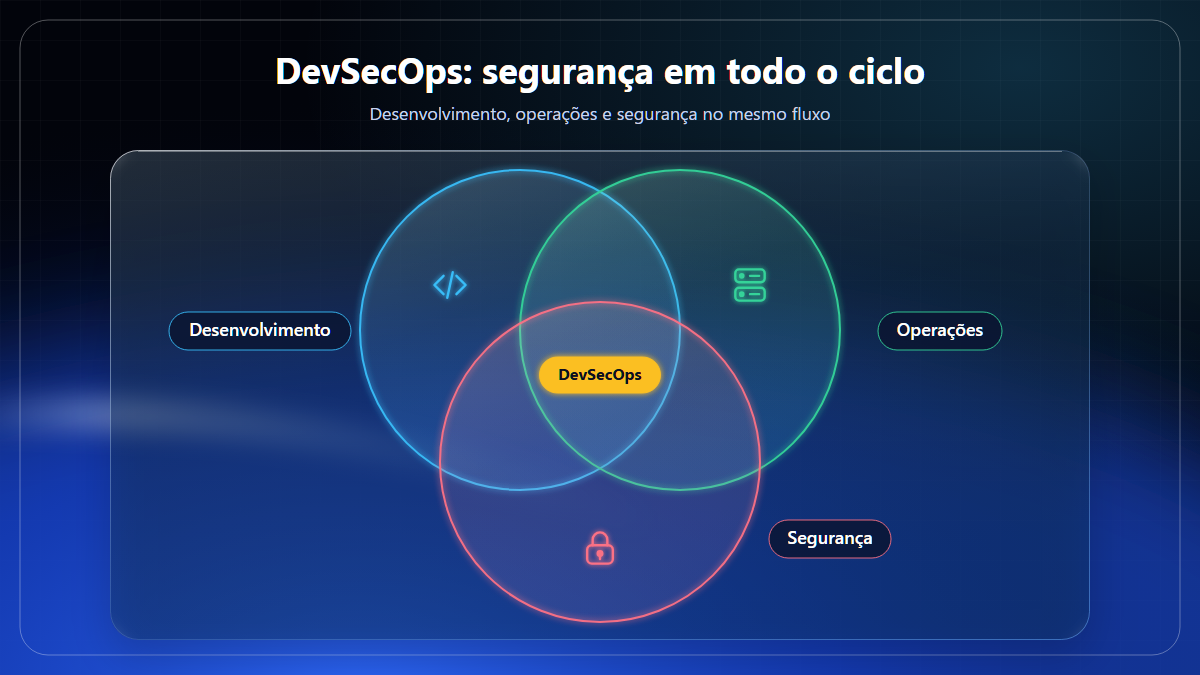
O conceito de DevSecOps parte da integração entre três frentes: Development → Operations → Security
Ou seja, desenvolvimento, operações e segurança deixam de ser tratados como áreas completamente independentes e passam a participar de um mesmo fluxo.
Na prática, isso significa considerar segurança desde as etapas iniciais do desenvolvimento e manter essa preocupação durante testes, integração, provisionamento da infraestrutura, deployment e operação.
Em vez de pensar em desenvolver, colocar em produção e verificar segurança, a lógica passa a ser mais próxima de: desenvolver → testar → validar → proteger → implantar → monitorar → melhorar
A segurança deixa de ser uma verificação isolada no final e passa a fazer parte dos processos e das automações que sustentam o ambiente.
Isso é especialmente relevante em ambientes Cloud e distribuídos, nos quais aplicações, containers, APIs, servidores, redes e serviços podem estar conectados de diferentes maneiras.
Essa integração também muda o perfil do profissional. Em vez de atuar conhecendo apenas uma etapa do processo, ele precisa compreender como desenvolvimento, infraestrutura, operações e segurança se relacionam. Isso não significa dominar todas as tecnologias, mas construir uma base técnica capaz de conectar essas diferentes áreas.
DevSecOps e DevOps são a mesma coisa?
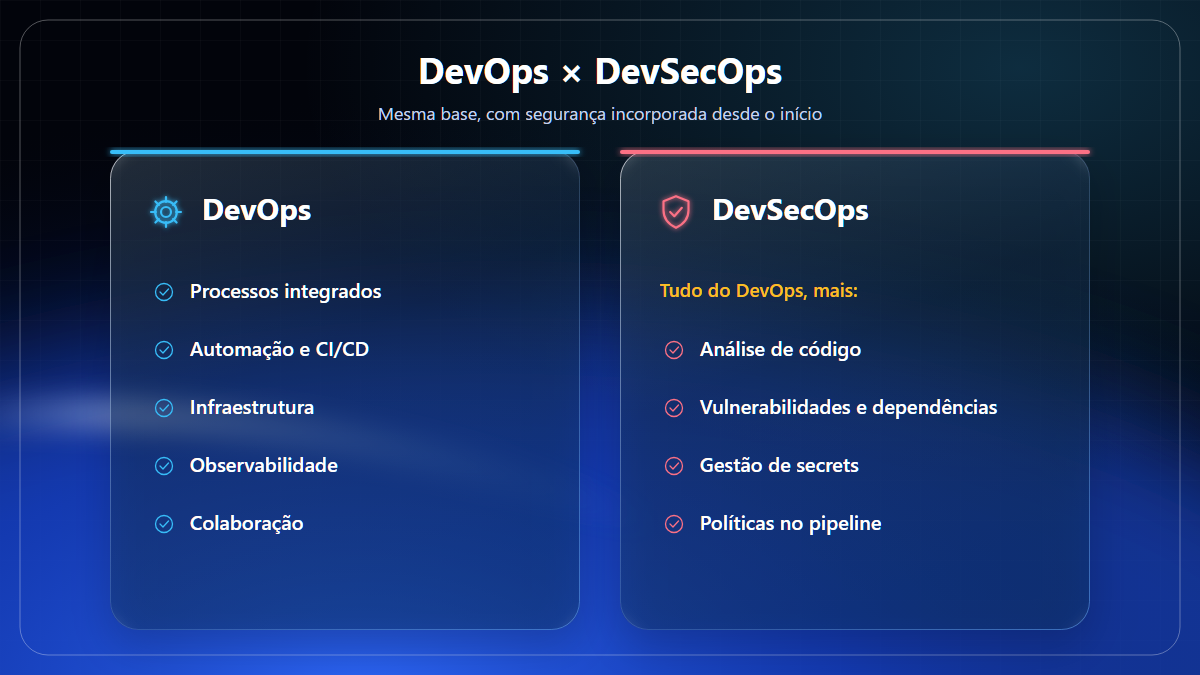
Não exatamente. Os conceitos têm uma área importante de interseção, mas colocam ênfases diferentes.
DevOps
DevOps busca aproximar desenvolvimento e operações, integrando processos, automação, CI/CD, infraestrutura, observabilidade e colaboração.
O foco está em tornar o ciclo de desenvolvimento e operação mais integrado e contínuo.
DevSecOps
DevSecOps acrescenta segurança a esse modelo, incorporando práticas de segurança ao longo do ciclo de desenvolvimento e operação.
Isso pode envolver, por exemplo, análise de código, identificação de vulnerabilidades, gerenciamento de segredos, validações automatizadas, segurança de containers e políticas incorporadas aos pipelines.
Mais importante do que decorar os nomes é compreender a mudança de abordagem. Segurança não deveria ser uma preocupação exclusiva de uma equipe que entra em cena apenas no final do processo, ela precisa fazer parte das decisões técnicas desde o início.
O desafio, portanto, não está em acumular ferramentas, mas em entender os problemas que elas resolvem e como se encaixam em um ambiente de tecnologia.
Por isso, uma formação nessa área não precisa começar pelas ferramentas mais avançadas. Linux, redes e infraestrutura continuam sendo fundamentos importantes para compreender o que acontece nas camadas superiores.
Por que integrar segurança ao desenvolvimento e às operações?
Imagine uma aplicação que chega ao final do desenvolvimento e, somente nesse momento, passa por uma avaliação de segurança.
Se uma vulnerabilidade for encontrada, talvez seja necessário voltar ao código, alterar configurações, modificar a infraestrutura, refazer testes e repetir etapas do deployment.
Quanto mais tarde um problema é identificado, maior pode ser o impacto sobre o processo.
Quando controles de segurança são incorporados ao ciclo, parte dessas verificações pode acontecer automaticamente.
Um pipeline, por exemplo, pode incluir etapas para verificar código, dependências, imagens de containers ou configurações antes que uma alteração avance para o próximo estágio.
Isso não significa que toda decisão de segurança possa ou deva ser automatizada. Significa que atividades repetitivas podem ser incorporadas ao fluxo para que a equipe tenha feedback mais rápido e consiga tratar problemas antes de chegarem à produção.
Onde Linux entra no DevSecOps?
A integração entre desenvolvimento, operações e segurança continua dependendo de uma base de infraestrutura. E Linux está presente em muitas dessas camadas.
Servidores, máquinas virtuais, containers e diferentes componentes de ambientes Cloud podem utilizar Linux. Por isso, compreender processos, permissões, usuários, serviços, redes, logs e configurações do sistema operacional ajuda o profissional a entender não apenas como uma aplicação funciona, mas também onde podem existir riscos ou falhas.
Esse conhecimento também é importante para troubleshooting.
Um comportamento aparentemente relacionado à aplicação pode ter origem em processos do sistema operacional, permissões, consumo de recursos, rede, DNS ou configuração do ambiente.
Como explica Eduardo Vasconcelos, especialista em Linux, Cloud e DevOps, conhecer apenas uma camada pode levar o profissional a procurar o problema sempre dentro dela. Já uma visão integrada permite investigar a cadeia inteira, principalmente quando o problema de produção atravessa diferentes tecnologias.
No contexto de segurança, essa visão se torna ainda mais relevante.
Não basta saber que existe uma política de acesso. É preciso compreender onde ela é aplicada, quais sistemas estão envolvidos, quais permissões existem e como o ambiente se comporta quando alguma configuração muda.
Como aprender Linux na prática e desenvolver as habilidades que o mercado procura
Cloud aumenta a importância dessa integração?
A Cloud mudou a forma como a infraestrutura é disponibilizada e administrada.
Em vez de depender exclusivamente de servidores físicos configurados individualmente, as empresas podem utilizar recursos computacionais, redes, armazenamento, bancos de dados e outros serviços de maneira dinâmica.
Mas essa flexibilidade também aumenta a quantidade de componentes que precisam ser configurados e administrados corretamente.
Uma aplicação pode depender simultaneamente de máquinas virtuais, containers, redes, bancos de dados, serviços gerenciados, APIs, mecanismos de autenticação e diferentes permissões.
Por isso, a segurança não pode ser pensada apenas no código da aplicação.
Ela também envolve infraestrutura, identidade, rede, configurações, secrets, acessos e processos de deployment.
É justamente nesse cenário que a integração entre desenvolvimento, operações e segurança ganha relevância.
Qual é o papel do Infrastructure as Code?
Infrastructure as Code, ou IaC, permite representar infraestrutura por meio de código.
Ferramentas como Terraform podem ser utilizadas para definir recursos, configurações e ambientes de forma padronizada e reproduzível.
No contexto de DevSecOps, isso cria uma possibilidade importante: a infraestrutura também pode ser submetida a processos de revisão e validação antes de ser aplicada.
Imagine uma alteração em uma regra de rede ou em uma permissão. Quando a infraestrutura é gerenciada como código, essa mudança pode ser registrada, revisada e integrada a processos automatizados antes de chegar ao ambiente.
O Terraform, por exemplo, permite transformar a infraestrutura em algo documentável, versionável, auditável e reproduzível.
Isso não torna uma infraestrutura automaticamente segura, mas cria condições para que mudanças sejam mais controladas e para que determinados critérios possam ser verificados de maneira sistemática.
E os containers?
Containers ajudam a padronizar a forma como aplicações são empacotadas e executadas. Eles também fazem parte de muitos ambientes modernos de desenvolvimento e operação.
Mas colocar uma aplicação dentro de um container não elimina as preocupações de segurança. É preciso considerar, entre outros pontos, a imagem utilizada, suas dependências, permissões, configurações, secrets, comunicação com outros serviços e o ambiente em que o container será executado.
Por isso, em uma abordagem integrada, a segurança acompanha o container desde sua construção até sua execução.
Da mesma forma que DevOps procura automatizar o caminho entre código e produção, a segurança pode ser incorporada às etapas deste caminho.
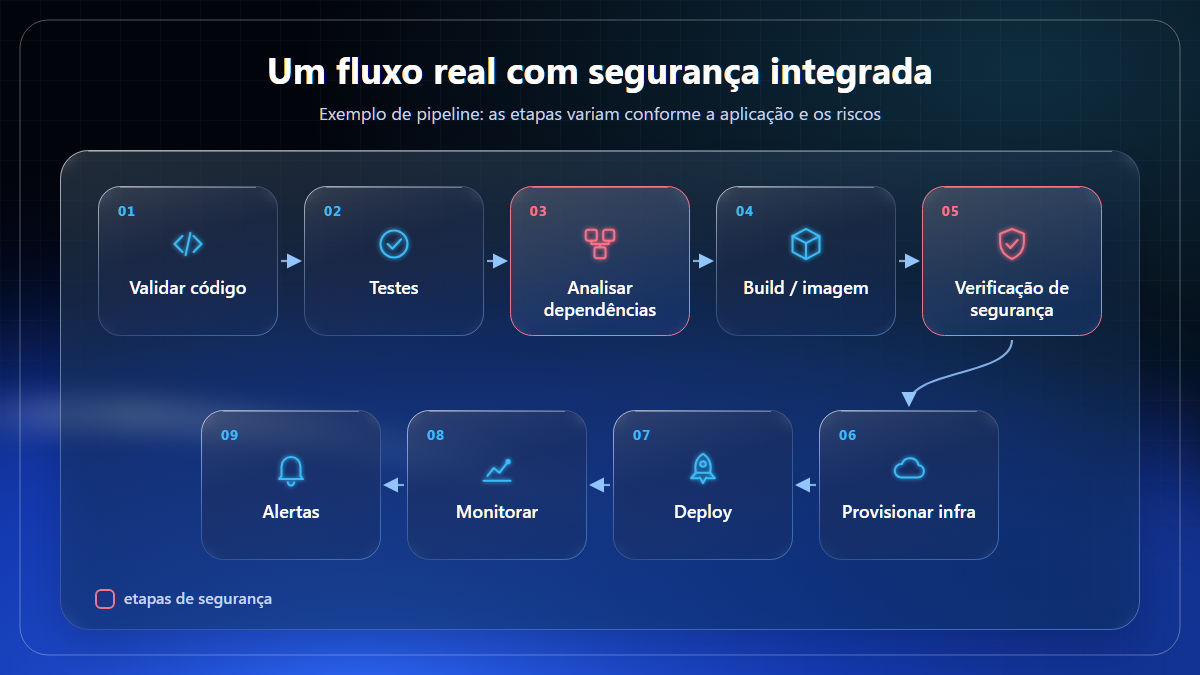
Como isso aparece em um fluxo real?
Considere uma aplicação que recebeu uma nova funcionalidade.
O desenvolvedor altera o código e envia a mudança para o repositório. A partir daí, um fluxo automatizado pode:
- validar o código;
- executar testes;
- analisar dependências;
- construir a aplicação ou uma imagem de container;
- executar verificações de segurança;
- provisionar ou alterar recursos de infraestrutura quando necessário;
- realizar o deployment;
- monitorar o comportamento do ambiente;
- gerar alertas caso algo saia do esperado.
Nem todos os ambientes terão exatamente essas etapas. A arquitetura e os controles dependem do tipo de aplicação, infraestrutura, riscos e requisitos da empresa.
O ponto central é que desenvolvimento, operação e segurança participam do mesmo ciclo, em vez de cada área trabalhar apenas quando a anterior termina.
Quem trabalha com DevSecOps?
DevSecOps não é uma profissão ou cargo isolado, mas uma abordagem que integra desenvolvimento, operações e segurança. A integração dessas áreas pode envolver profissionais com diferentes especializações.
Entre os caminhos relacionados estão:
- DevOps Engineer;
- DevSecOps;
- Cloud Engineer;
- Cloud Security;
- Infrastructure Engineer;
- SRE;
- Platform Engineer;
- profissionais de segurança;
- administradores e engenheiros Linux;
- profissionais de automação e infraestrutura.
Cada função pode ter uma profundidade diferente. Um profissional não precisa dominar desenvolvimento, Cloud, infraestrutura e segurança no mesmo nível.
O mais importante é compreender como essas áreas se relacionam e desenvolver uma especialização principal com conhecimento suficiente das demais para trabalhar de forma integrada.
Essa diversidade de possibilidades também mostra por que não existe uma única formação profissional em DevSecOps. O caminho pode começar pela infraestrutura e seguir para Cloud, DevOps, segurança, SRE ou outras especializações.
O mais importante é construir uma base que permita avançar entre essas áreas.
Para quem está começando, uma trilha estruturada pode ajudar justamente a organizar essa evolução, evitando que o aprendizado fique restrito a conteúdos isolados ou à sequência de ferramentas que estão em alta.
Conheça os cursos da Linux Force Security
Como começar a estudar DevSecOps?
Como o conceito reúne diferentes áreas, começar diretamente pelas ferramentas mais avançadas pode gerar lacunas importantes.
Uma trilha possível é construir os conhecimentos progressivamente: Linux → redes → infraestrutura → Cloud → automação → Git → containers → IaC → CI/CD → segurança
Essa sequência não é obrigatória. Profissionais que já vêm de desenvolvimento, redes, infraestrutura ou segurança podem começar por pontos diferentes.
O princípio mais importante é construir fundamentos antes de simplesmente acumular ferramentas.
Esse raciocínio também aparece na formação em infraestrutura: conhecimentos avançados frequentemente ficam mais fáceis de compreender quando as camadas inferiores estão bem estabelecidas.
É necessário dominar tudo?
Não. Da mesma forma que não é necessário que todo profissional de DevOps seja especialista em todas as ferramentas de infraestrutura, uma abordagem integrada de segurança não significa que uma única pessoa precise dominar profundamente todas as áreas.
Uma equipe pode reunir especialistas diferentes, o que muda é a necessidade de comunicação entre essas especialidades.
Um profissional de desenvolvimento precisa compreender como determinadas decisões podem afetar segurança e operação.
Quem trabalha com infraestrutura precisa entender as necessidades da aplicação.
E profissionais de segurança precisam considerar como seus controles serão incorporados aos processos de desenvolvimento e operação.
Essa integração reduz a lógica de “cada área cuida da sua parte” e aumenta a responsabilidade compartilhada pelo funcionamento do ambiente.
DevSecOps exige uma formação que acompanhe essa evolução
À medida que desenvolvimento, operações, Cloud e segurança se tornam cada vez mais integrados, também muda o tipo de conhecimento necessário para atuar nesses ambientes. Não basta conhecer uma ferramenta específica: é preciso compreender infraestrutura, sistemas operacionais, redes, automação, Cloud e os fundamentos de segurança que conectam essas áreas.
Essa construção acontece de forma progressiva. Linux, redes e infraestrutura formam a base para avançar em Cloud, automação, IaC, CI/CD e, posteriormente, em práticas mais especializadas de DevOps, DevSecOps e segurança.
É essa jornada que a Linux Force estrutura em suas formações, com aulas ao vivo, professores especialistas atuantes no mercado, laboratórios práticos e uma trilha que acompanha a evolução do aluno dos fundamentos aos conhecimentos mais avançados.
Se você quer construir uma carreira em infraestrutura, Cloud, DevOps ou segurança, conhecer essa base é um dos primeiros passos.
Conheça as formações da Linux Force e encontre a trilha que faz sentido para o seu próximo passo profissional.